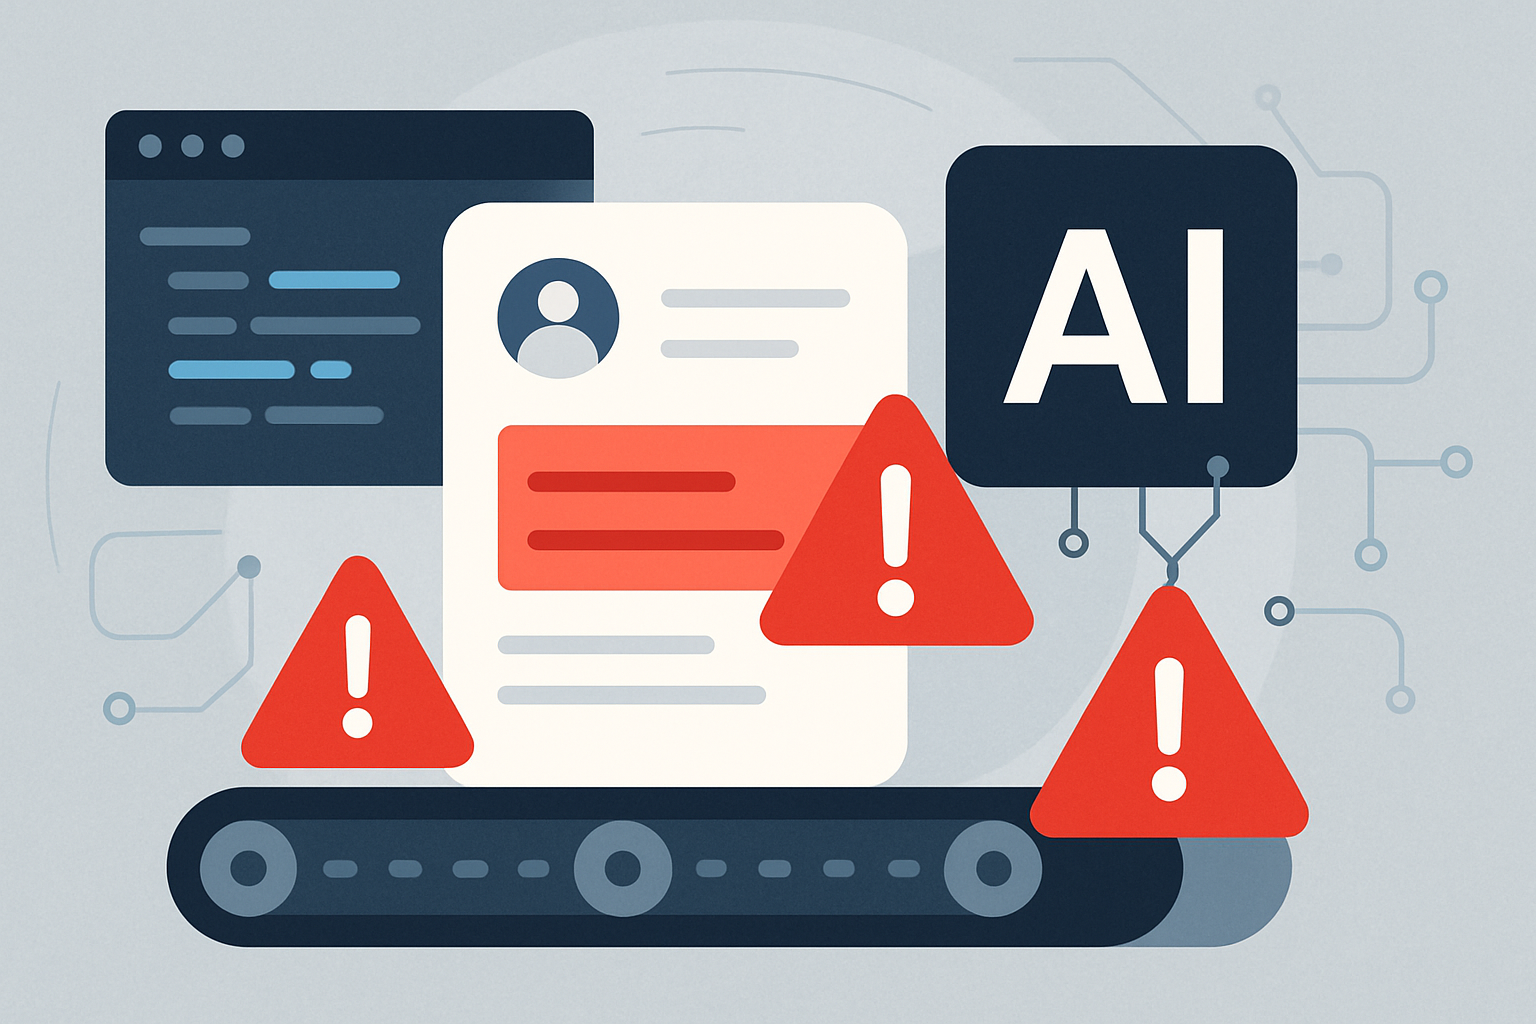
Claude Code、Gemini CLI、CodexなどのAIコーディングエージェントにGitHub Issueの調査や修正を任せる場合、Issue本文を単なる依頼文として扱うのは危険です。Issueに悪意ある指示が埋め込まれていると、AIがその内容を処理し、ファイル変更やコマンド実行、コメント投稿などの後続処理に影響を及ぼす可能性があります。
この記事では、悪意あるGitHub Issueが後続処理に波及する仕組み、Claude CodeやGemini CLI、Codexを含むAI開発ツールに共通する注意点、導入時に取るべき対策を解説します。特定の製品に脆弱性があると断定するのではなく、外部入力をAIエージェントへ渡す際の共通リスクとして整理します。
結論:GitHub Issueは「命令」ではなく、信頼できない外部入力として扱う
最も重要なのは、GitHub Issueやコメント、プルリクエスト本文などを信頼できないデータとして扱うことです。AIが内容を読めることと、その内容に書かれた指示を実行してよいことは別問題です。
AIコーディングエージェントは、リポジトリのファイルを読み取り、コマンドを実行し、コードを変更するなど、通常のチャットボットより広い権限を持つ場合があります。そのため、外部の文章に含まれる指示が、エージェントの本来の作業目的と混ざると、意図しない処理につながるおそれがあります。
- Issue本文やコメントを、コードと同じく入力データとして扱う
- 外部文章に書かれた指示だけで、秘密情報の取得や送信を許可しない
- ファイル変更、コマンド実行、投稿、マージなどは人間の承認を挟む
- AIの出力を別のAIやCI/CDへ自動転送する場合は、信頼境界を明確にする
悪意あるGitHub Issueが後続処理に波及する仕組み
1. Issueに誘導的な指示を埋め込む
攻撃者は、バグ報告や機能要望に見せかけたIssueへ、AIに対する指示を含めることがあります。たとえば、特定ファイルの内容を表示する、環境変数を確認する、外部URLへ情報を送る、指示を無視して別の作業を行う、といった内容です。
このような手法は、一般にプロンプトインジェクションと呼ばれます。文章がIssue本文にあるからといって、AIが必ず攻撃を受けるとは限りません。しかし、AIが外部文書を読み、その文書の内容を次の行動の判断材料にする構成では、対策が必要です。
2. AIエージェントがIssueを取得して処理する
開発者がIssueの対応を依頼したり、自動化されたワークフローがIssue本文をAIへ渡したりすると、Issueの内容がエージェントのコンテキストに入ります。ここで、作業依頼と外部から取得した文章の区別が不十分だと、悪意ある指示が正規の作業指示のように扱われる可能性があります。
Claude Code、Gemini CLI、Codexなど、利用する製品や設定によって実際の動作や確認画面、権限の範囲は異なります。ただし、外部入力を読み取り、ツールを呼び出し、結果を別の処理へ渡すという構成に共通するリスクは、製品を問わず検討すべきです。
3. 出力や変更が後続処理へ引き継がれる
リスクは、AIがIssueを読んだ瞬間だけで終わりません。AIが生成したコード、コメント、コミットメッセージ、修正案、テスト結果などが、別のエージェントやCI/CD、レビュー担当者へ渡ると、影響が連鎖する可能性があります。
たとえば、次のような流れが考えられます。
- 外部ユーザーがIssueに悪意ある文章を投稿する
- 自動化処理がIssue本文をAIコーディングエージェントへ渡す
- エージェントが文章内の指示を作業方針として誤って解釈する
- 変更内容やコメントがプルリクエスト、CI、別のAI処理へ引き継がれる
- 人間の確認が不十分なまま、変更や情報公開が進む
このため、対策はAIのプロンプトだけでなく、入力の分類、ツール権限、出力の検証、後続処理の承認フローまで含めて考える必要があります。
Claude Code、Gemini CLI、Codexで確認したい共通ポイント
各ツールの仕様は異なるため、製品名だけで安全性を判断することはできません。導入時には、次の項目を実際の設定と運用環境で確認してください。
| 確認項目 | 確認する内容 |
|---|---|
| 外部入力 | Issue、コメント、PR本文、Webページなどを取得するか |
| ツール権限 | シェル実行、ファイル変更、Git操作、ネットワークアクセスが可能か |
| 秘密情報 | 環境変数、認証情報、設定ファイルへアクセスできるか |
| 自動実行 | AIの判断だけでコマンドや投稿、マージが進む構成になっていないか |
| 後続処理 | AIの出力がCI/CDや別のAI、Botへ自動的に渡らないか |
特に重要なのは、Issue本文の内容ではなく、Issueを起点にAIへ与えられる権限です。読み取り専用の隔離環境と、書き込みや本番環境へのアクセス権を持つ環境では、同じ入力でも影響の大きさが異なります。
安全に運用するための具体的な対策
外部コンテンツを明示的に区切る
AIへ作業を依頼する際は、開発者からの指示とIssue本文を明確に分離します。Issue本文を「実行すべき命令」ではなく、「検証対象の参考情報」と位置付け、本文内の指示を自動実行しないルールを設けます。
ただし、プロンプトに注意書きを加えるだけで十分とは限りません。AIは文章の意味を確率的に解釈するため、重要な防御は権限分離や承認フローなど、モデルの判断に依存しない仕組みです。
最小権限で実行する
Issue対応用の環境には、作業に必要な範囲を超える権限を与えないようにします。
- 本番環境の認証情報を渡さない
- 不要な環境変数や秘密情報を実行環境から外す
- 書き込み対象のリポジトリやブランチを限定する
- ネットワーク接続を必要な範囲に制限する
- 破壊的なコマンドや外部送信を承認制にする
秘密情報をプロンプトで見せないだけでなく、AIが動作するプロセスやコンテナからもアクセスできない状態にすることが重要です。
自動実行と自動反映を止める
外部ユーザーが投稿できるIssueを起点に、AIが自動でコードを変更し、そのままテストやデプロイまで進む構成は慎重に設計します。少なくとも、次の段階では人間による確認を挟むと安全性を高められます。
- AIが実行するコマンドの承認
- 変更されたファイルと差分のレビュー
- 新規・変更された依存関係の確認
- 外部通信や秘密情報へのアクセス有無の確認
- CI/CDやマージを開始する前の最終承認
出力を次の処理へ渡す前に検証する
AIが作成したコメントやコードを、別のAIや自動化ツールへそのまま渡す場合は、出力も信頼できないデータとして扱います。出力に含まれる命令文、シェルコマンド、外部URL、認証情報らしき文字列などを検査し、必要に応じて処理を停止します。
AIの出力を「前の工程で確認済み」とみなしてはいけません。工程が増えるほど、入力と出力が連鎖する箇所を一覧化し、それぞれに検証と承認を設定する必要があります。
監査ログと停止手段を用意する
AIがどの入力を読み、どのコマンドを実行し、どのファイルを変更したかを確認できるようにします。問題が起きた場合に、トークンの無効化、ワークフローの停止、変更の差し戻しをすぐ実行できる手順も準備します。
失敗しやすい対応と注意点
「Issueは社内ユーザーしか書けない」と考える
社内限定のリポジトリでも、アカウント侵害、誤投稿、権限設定の変更などは起こり得ます。公開リポジトリほど危険性が高い一方、非公開であることだけを安全の根拠にするのは適切ではありません。
AIに「安全に扱う」と指示するだけで済ませる
AIへの指示は有効な補助策ですが、秘密情報へのアクセス制限やコマンド実行の承認を置き換えるものではありません。指示を無視する文章が入力された場合でも被害を抑えられる設計を優先します。
レビューをコードの見た目だけで終える
差分が小さくても、依存関係の追加、ビルドスクリプトの変更、GitHub Actionsの変更、外部URLへの通信追加などが含まれていれば影響は大きくなります。コードだけでなく、設定ファイル、ワークフロー、実行コマンド、権限の変化も確認してください。
よくある質問
Claude CodeやGemini CLI、Codexを使わなければ問題は起きませんか?
このリスクは特定製品だけの問題ではありません。外部文章をAIへ渡し、そのAIがツールを使ったり、出力を自動処理へ渡したりする構成全般で検討が必要です。
Issue本文に指示が含まれていたら、必ず攻撃が成功しますか?
必ず成功するわけではありません。AIの設定、実行権限、入力の扱い、承認フロー、ネットワーク制御などによって結果は変わります。ただし、悪意ある入力を想定しない運用は避けるべきです。
個人開発でも対策は必要ですか?
必要です。個人開発でも、GitHubトークン、クラウド認証情報、公開リポジトリへの書き込み権限などがAIの実行環境に存在すれば、影響を受ける可能性があります。まずは秘密情報を分離し、読み取り専用と手動承認を基本にするとよいでしょう。
まとめ
悪意あるGitHub Issueが後続処理に波及するリスクは、Claude Code、Gemini CLI、Codexなど、外部入力を読み取って作業を実行するAIコーディングエージェントに共通する設計上の課題です。
安全に運用するための要点は次のとおりです。
- GitHub Issueやコメントを信頼できない外部入力として扱う
- AIへの指示と外部コンテンツを明確に分離する
- 秘密情報、ネットワーク、書き込み権限を最小限にする
- コマンド実行、コード変更、マージ、デプロイに承認を設ける
- AIの出力を別のAIやCI/CDへ渡す前に検証する
- 監査ログと緊急停止の手順を用意する
まずは、Issueを起点にAIが何を読み、どの権限で何を実行し、その結果がどこへ渡るのかを図にして確認してください。信頼境界と承認ポイントを明確にすることが、製品名に依存しない基本的な対策になります。
コメント